عندما يقتصر مساعد الذكاء الاصطناعي على تلخيص مستند، تكون المخاطر غالبا مرتبطة بجودة المخرجات وسلامتها. أما عندما يستطيع وكيل ذكاء اصطناعي قراءة بيانات العمل، واستدعاء أدوات، وتحديث سجلات، وتوجيه مهام، وصياغة رسائل، أو طلب الموافقة على إجراء فعلي، فإن طبيعة المخاطر تتغير.
هذا هو الدرس العملي في الإرشادات الحديثة من OWASP ومايكروسوفت وUnit 42. المقصود ليس أن تتجنب كل شركة استخدام الوكلاء، بل أن الوصول إلى الأدوات، والذاكرة، والتنسيق، وصلاحية الموافقة يجب تصميمها قبل أن يصبح الوكيل جزءا من العمليات اليومية.
بالنسبة إلى أصحاب الأعمال ومديري العمليات ومالكي الأنظمة، فإن ai agent security يبدأ بسؤال بسيط: ما الذي يستطيع هذا الوكيل رؤيته وتذكره وقراره وطلبه وتنفيذه؟
لماذا يحتاج الوكيل الذي يستخدم الأدوات إلى مراجعة مختلفة
الأتمتة التقليدية غالبا تتبع قواعد محددة: إذا وصل نموذج، أنشئ مهمة؛ إذا نقص حقل، وجّه الاستثناء؛ إذا حان موعد تقرير، أرسل تذكيرا. أما سير العمل المدعوم بالذكاء الاصطناعي فيضيف التفسير، وسير العمل الوكيلي يضيف استخدام الأدوات إلى ذلك.
تظهر هنا نقاط مراجعة جديدة: البيانات التي يقرأها الوكيل، الأدوات التي يستدعيها، هل هي للقراءة فقط أم للكتابة أيضا، ما الذي يخزنه في الذاكرة أو السياق، ما الإجراءات التي تتطلب شخصا، ما الذي يسجل عند طلب قرار، وماذا يحدث عندما يكون الوكيل غير متأكد أو مخطئا أو متأثرا بمدخلات مضللة.
تعامل إرشادات OWASP الخاصة بأمان وكلاء الذكاء الاصطناعي هذه العناصر كجزء من التصميم. وهي تبرز الحد الأدنى من الصلاحيات، والدفاع ضد حقن التعليمات، وضبط الذاكرة والسياق، والموافقة البشرية، والمراقبة، وحماية البيانات، وحدود تعدد الوكلاء، والتحقق العدائي كمساحات عملية للمراجعة.
كما توضح تدوينة مايكروسوفت في 30 يونيو 2026 أن الانتقال من القراءة إلى الفعل يجعل أوصاف الأدوات وبياناتها وحدود الصلاحيات جزءا من سطح الخطر. لذلك يجب أن يغطي ai agent governance سير العمل كاملا، لا النموذج وحده.
مشكلة المدخلات المخفية: indirect prompt injection
تحليل Palo Alto Networks Unit 42، الذي تم الوصول إليه في 2026-07-27، مهم للشركات التي تريد أن يتصفح الوكلاء محتوى الويب أو يلخصوه أو يصنفوه أو يراقبوه.
الفكرة الدفاعية واضحة: لا يحتاج المهاجم دائما إلى مخاطبة الوكيل مباشرة. يمكن وضع تعليمات مضللة داخل صفحات ويب أو بيانات وصفية أو تعليقات أو مستندات يستهلكها الوكيل لاحقا. إذا تعامل الوكيل مع هذا المحتوى كتعليمات بدلا من بيانات غير موثوقة، فقد ينحرف عن مهمته.
تصبح indirect prompt injection أخطر عندما يمتلك الوكيل صلاحيات عمل. قد ينتج الملخص الخاطئ ضررا محدودا، لكن وكيل الأدوات الذي يملك حق الكتابة أو الإرسال الخارجي أو التأثير في الموافقات قد يسبب فشلا أكبر.
السؤال العملي هو تحديد حدود الثقة: ما المحتوى غير الموثوق افتراضيا؟ هل يفصل الوكيل التعليمات عن البيانات؟ هل تتطلب الإجراءات عالية الأثر مراجعة شخص مخول؟ وهل يرى المراجع الإجراء الحقيقي والسجلات المتأثرة، لا شرح الوكيل فقط؟
صلاحية الموافقة مسألة تصميم لسير العمل
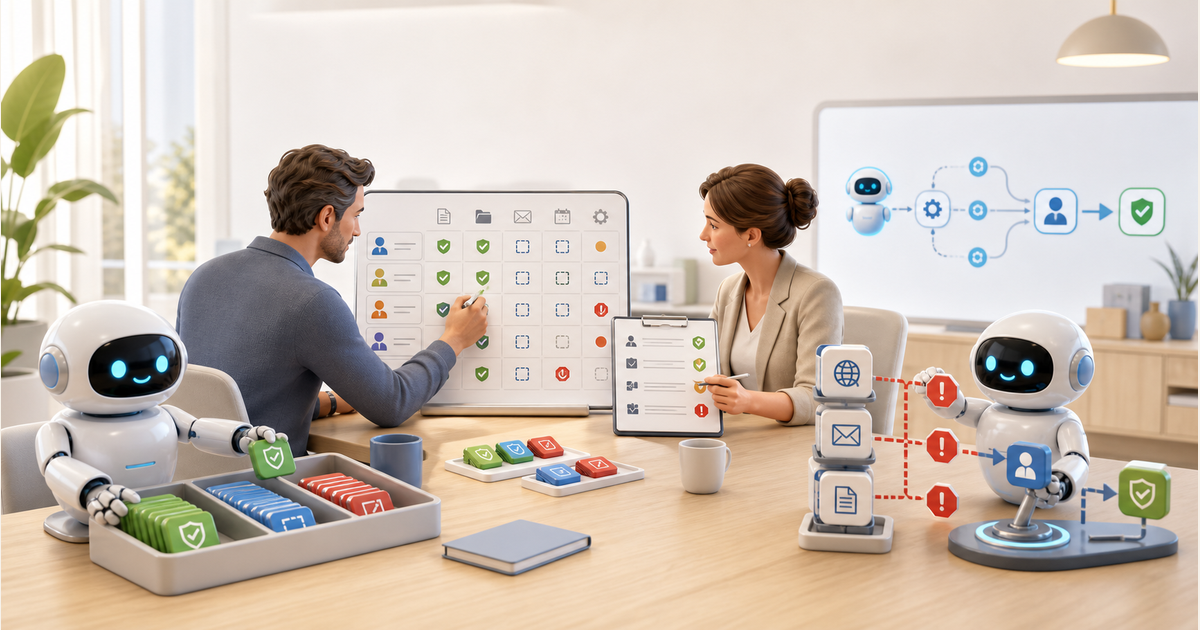
تصف فرق كثيرة ضابط السلامة بأنه “مراجعة بشرية”. هذا جيد كبداية، لكنه غير كاف. يجب أن يجيب تصميم human in the loop ai عن أسئلة تشغيلية: من يراجع؟ ما صلاحياته؟ ماذا يرى قبل الموافقة؟ هل يستطيع الرفض أو التعديل؟ هل الموافقة مطلوبة دائما أم فقط عند مستوى خطر محدد؟
تحديث مايكروسوفت في 4 يونيو 2026 حول أنماط الفشل في الأنظمة الوكيلية يذكرنا بأن اختطاف الهدف، وتصعيد الثقة بين الوكلاء، وتلوث سياق الجلسة، وسوء استخدام الأدوات، وتجاوز الموافقة البشرية لا تعالج بزر موافقة أجمل. إنها تحتاج إلى نمذجة مخاطر على مستوى سير العمل.
لذلك يجب ربط الموافقات بخطورة الفعل. قراءة مستند عام ليست مثل تحديث سجل عميل. صياغة رسالة ليست مثل إرسالها. إعداد قائمة استثناءات مالية ليس مثل الموافقة على الدفع.
ما الذي يجب رسمه قبل توسيع وصول الوكيل
ابدأ بالهدف والملكية. يجب أن يكون للوكيل عمل محدد، ومالك عملية، ومالك بيانات، وشخص يستطيع إيقاف سير العمل أو تغييره. إذا لم يكن أحد مسؤولا عن النتيجة، فلا ينبغي أن يمتلك الوكيل الإجراء.
ارسم مسار البيانات: المصادر التي يقرأها، البيانات الحساسة، ما يدخل السياق، ما قد يخزن، وما يجب حجبه أو استبعاده. وافعل الأمر نفسه للسجلات حتى لا تتحول المراقبة إلى احتفاظ غير ضروري ببيانات حساسة.
احصر الأدوات والصلاحيات. صنف كل أداة كقراءة، مسودة، كتابة، إرسال خارجي، إدارية، مالية، مدمرة، أو غير قابلة للعكس. ابدأ بالقراءة فقط حيثما أمكن، وافصل الأدوات منخفضة الخطر عن الأدوات عالية الأثر.
راجع أوصاف الأدوات وتغييرها. إذا كان الوكيل يستخدم أوصافا لغوية ليقرر متى يستدعي أداة، فإن هذه الأوصاف تحتاج إلى مراجعة. قد يؤدي تغيير وصف أداة إنتاجية إلى تغيير سلوك الوكيل حتى لو بقي اسمها مألوفا.
ضع بوابات موافقة، وخطط للمراقبة والتعافي، واختبر أنماط فشل واقعية مثل التعرض لحقن التعليمات، والتعامل مع الذاكرة والسياق، ومسارات تجاوز الموافقة، وسوء استخدام الأدوات، والتسليم بين الوكلاء.
كيف يمكن لـ KeepSolid Automations المساعدة في استكشاف السؤال
KeepSolid Automations خدمة مُدارة لتحويل العمل المتكرر إلى أنظمة أتمتة مخصصة ومدعومة بالذكاء الاصطناعي. في هذا الموضوع، الجاهزية هي فرصة قابلة للاكتشاف: يمكن لـ KeepSolid Automations مساعدة الشركة في استكشاف ai agent security assessment لسير عمل مقترح أو قائم قبل التنفيذ أو التوسع.
يركز هذا الاكتشاف على أسئلة عملية: ما العملية التي يدعمها الوكيل؟ ما المدخلات والأنظمة والقواعد والمالكون والموافقات والاستثناءات والمخرجات؟ ما البيانات والأدوات المطلوبة؟ أين يجب أن يقتصر الذكاء الاصطناعي على التصنيف أو الاستخراج أو التلخيص أو الصياغة؟ وأين يجب أن تبقى الموافقة لشخص مسؤول؟
هذا الإطار لا يقدم شهادة أو ضمان امتثال أو اختبار اختراق أو خدمة red-team رسمية. إنه يساعد على رؤية الصلاحيات والموافقات والمراقبة ومناطق الخطر التي تحتاج إلى تحقق إضافي قبل الالتزام بالتنفيذ.
قائمة قيادة قبل توسيع صلاحيات الوكيل
اسألوا قبل التوسع: ما أصغر نطاق مفيد؟ هل يمكن أن يبدأ الوكيل بقراءة فقط أو مسودات فقط؟ ما الأنظمة والحقول خارج النطاق؟ ما المدخلات الخارجية التي قد تحمل تعليمات مضللة؟ ما الذي يتذكره الوكيل ومتى تنتهي هذه الذاكرة؟ من يستطيع الموافقة أو الرفض أو الإيقاف أو الرجوع؟ وهل تكشف السجلات ما حدث دون تعريض بيانات غير ضرورية؟
الأسئلة الشائعة
هل تقييم أمان وكيل الذكاء الاصطناعي شهادة؟
لا. في هذا السياق هو مراجعة استكشافية لسير عمل مقترح أو قائم. يساعد على رسم مناطق الخطر وحدود الوصول والموافقة والمراقبة وأسئلة التحقق، لكنه ليس شهادة أو ضمان امتثال أو اختبار اختراق أو نتيجة أمنية نهائية.
هل يجب أن تتطلب كل خطوة موافقة بشرية؟
ليس للخطوات منخفضة الخطر كلها. التصميم العملي يفصل القراءة أو المسودات منخفضة الخطر عن الإجراءات الخارجية أو الإدارية أو المالية أو غير القابلة للعكس.
ما الخطوة الأولى؟
ابدأوا بسير عمل واحد. ارسموا الهدف والمدخلات والأدوات والوصول والذاكرة ونقاط الموافقة والسجلات والاستثناءات ومسار الرجوع. بعدها قرروا هل يناسب الاكتشاف، أم يحتاج إلى نطاق أضيق، أم يتطلب تحقق متخصص قبل الالتزام.